Strategie di Migrazione Workload su Google Cloud nel Settore Bancario
Analisi architetturale sui pattern di migrazione verso GCP per workload bancari, valutando trade-off tra Rehost, Replatform e Reengineering cloud native.
Modernizzazione Database Relazionali su Google Cloud: AlloyDB vs Cloud SQL nel confronto su RPO zero, disaccoppiamento storage e DORA
Analisi architetturale comparativa tra AlloyDB e Cloud SQL per carichi enterprise mission-critical: disaccoppiamento storage, resilienza e conformità DORA.
Workload Identity Federation su GKE con Direct Principal Grants senza Service Account Intermediate
Architettura IAM avanzata per GKE: evoluzione dal doppio hop delle Google Service Account intermediate verso i Direct Principal Grants per massimizzare sicurezza e auditabilità DORA.
Piattaforme FinOps di mercato vs sviluppo custom: la realtà del build vs buy nell'enterprise
Analisi del dilemma Build vs Buy nel FinOps enterprise. Perché soluzioni di mercato come Apptio e Flexera battono i data lake di billing custom in TCO, FOCUS e compliance.
Infrastruttura Immutabile su AWS con Packer, Auto Scaling e CodeDeploy
Guida architetturale all'infrastruttura immutabile su AWS con pipeline Packer Golden e Silver AMI, storage EFS e patching a sostituzione continua.
Automazione Post-Provisioning e Hardening CIS Continuo con Ansible Automation Platform
Orchestrare la baseline delle VM nel cloud con Ansible Automation Platform: autodiscovery multi-CSP, rollout agenti di sicurezza e compliance CIS continua.
Separare Governance di Piattaforma e Delivery Applicativa con Config Sync e Argo CD su GKE
Pattern architetturale a doppio motore GitOps per cluster GKE enterprise: delegare l'amministrazione del cluster ad Anthos Config Sync e il ciclo di vita dei microservizi ad Argo CD.
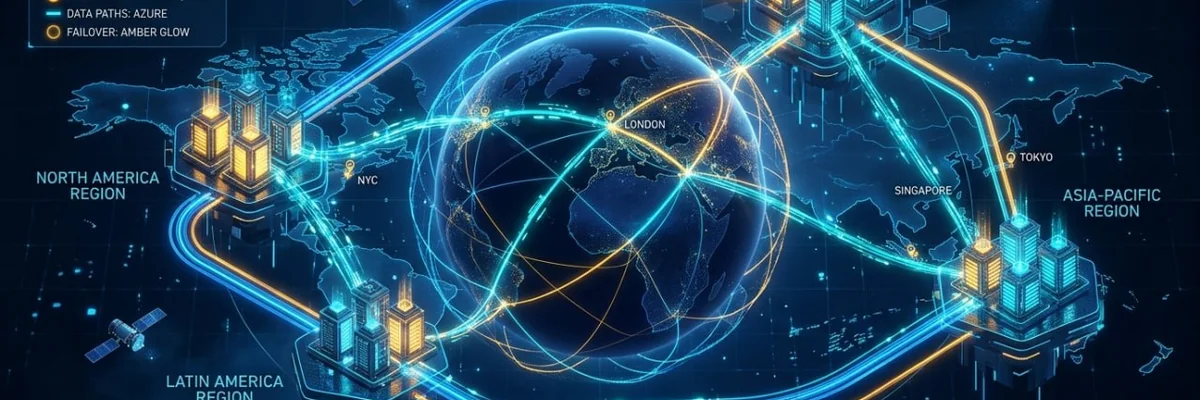
Architetture Cloud Resilienti e Strategie Multi-Regione per il Settore Finanziario
Pattern architetturali per garantire RPO zero e RTO sub-minuto su workload bancari critici: replica distribuita dei dati, health routing globale e conformità DORA.
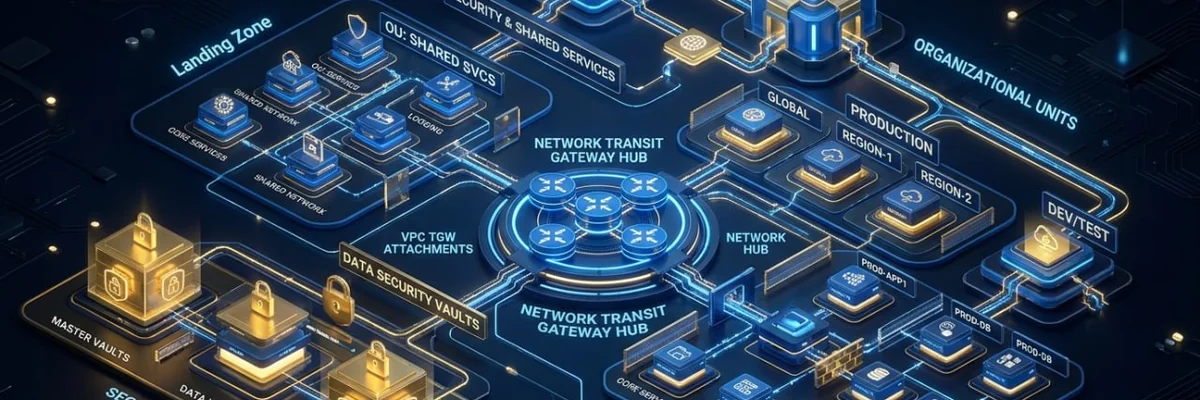
Progettazione di Enterprise Landing Zone Multi-Account per Gruppi Bancari
Pattern architetturali per strutturare OU, account vending machine e Service Control Policies in ambienti bancari conformi alle linee guida EBA e DORA.
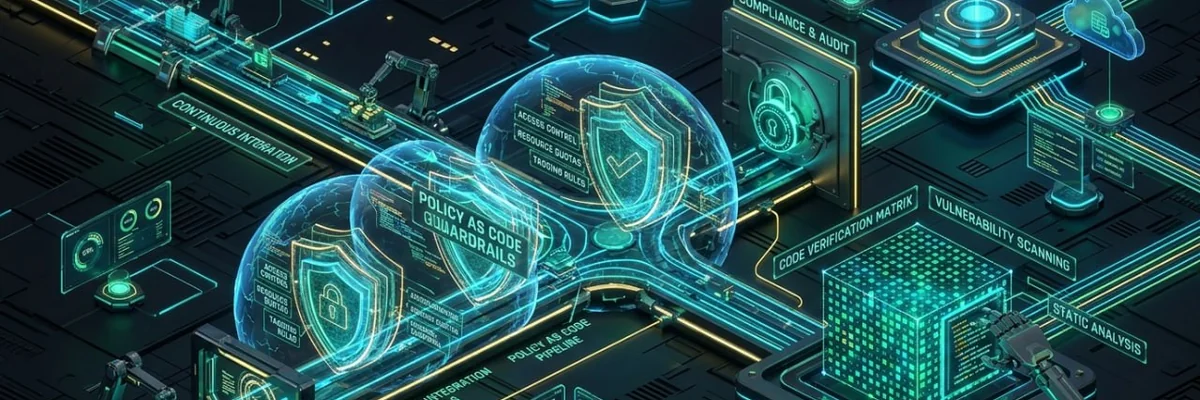
Guardrail Preventivi e Policy as Code per la Governance Cloud Enterprise
Implementare controlli preventivi e reattivi su landing zone multi-cloud tramite Open Policy Agent, AWS Control Tower e Terraform Enterprise per prevenire il drift normativo.
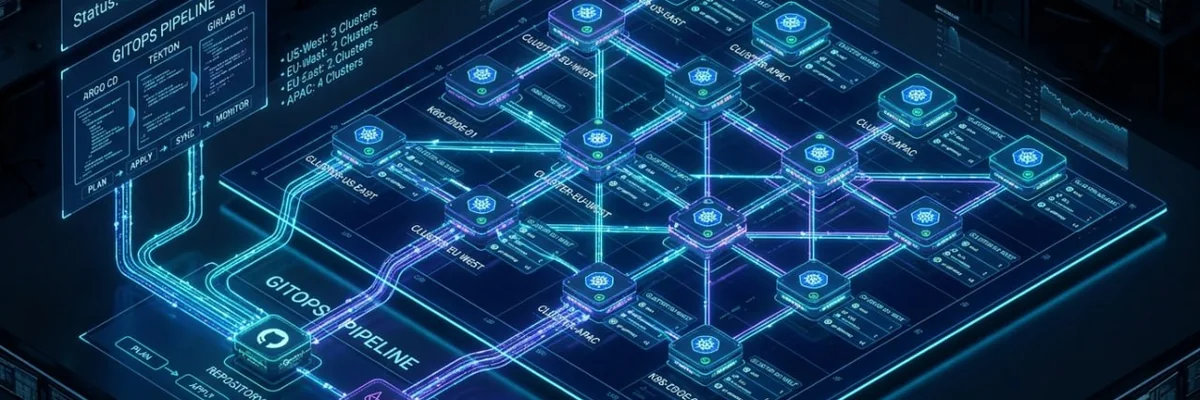
Governance Multi-Cluster Multi-Tenant con Argo CD ApplicationSet e Matrix Generator
Strategie avanzate per scalare il deployment dichiarativo su decine di cluster isolati, separando la governance dell'infrastruttura dai team di sviluppo applicativo.
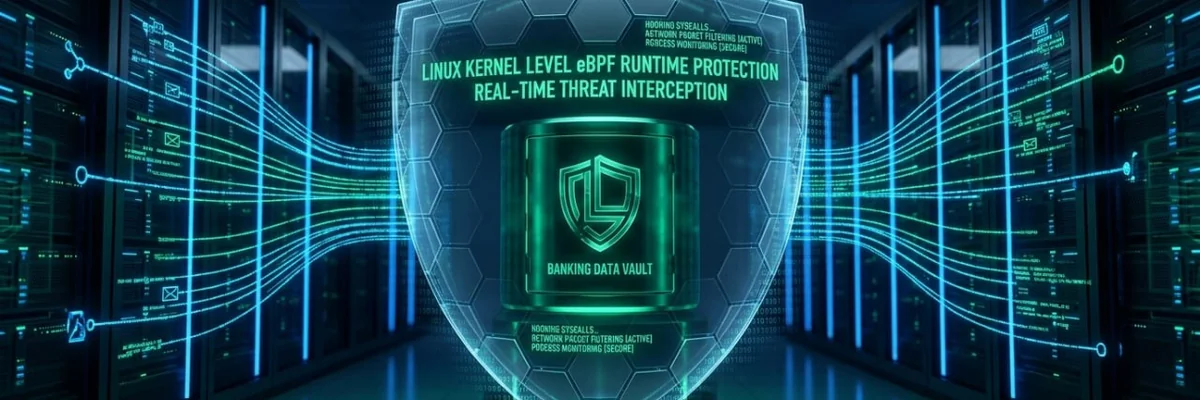
Cilium Tetragon vs Falco per la Runtime Security in Ambienti Bancari
Confronto architetturale tra eBPF kprobes e tracepoints per il rilevamento delle minacce nei cluster Kubernetes enterprise: prevenzione attiva a runtime e conformità DORA.
Confidential Computing su Cloud Pubblico per Workload Finanziari Critici
Protezione dei dati in-use tramite hardware-based memory encryption con AMD SEV-SNP e Intel TDX nei pipeline di pagamento e attestazione crittografica remota.
Pattern Avanzati di Allocazione GPU con Kubernetes Dynamic Resource Allocation
Il superamento del modello Device Plugin in Kubernetes: come allocare GPU e acceleratori eterogenei on-demand tramite Structured Parameters, riducendo l'overhead FinOps nei cluster AI enterprise.
OpenTelemetry Collector come backbone dell'osservabilità enterprise su Kubernetes multi-cluster
Consolidare traces, metrics e logs in un'unica pipeline riduce il debito operativo su larga scala, ma richiede una governance attenta delle Semantic Conventions e della cardinalità delle serie temporali.
Architettura Enterprise e Ottimizzazione FinOps con Istio Ambient Mesh
La transizione verso un service mesh sidecarless scala nativamente il proxy layer nei cluster bancari ad alta densità ed elimina il latente overhead computazionale.
Architetture di Sicurezza per Agentic AI nel Settore Bancario
L'evoluzione dai chatbot agli agenti intelligenti richiede nuovi paradigmi di governance basati su sandboxing, privilegi just-in-time e tracciamento immutabile delle catene di ragionamento.
Architettura Zero Trust per Kubernetes con External Secrets Operator e Vault
Come l'integrazione tra External Secrets Operator e HashiCorp Vault abilita la segregazione crittografica e l'auditing centralizzato in cluster multi-tenant.
Kafka diventa Message Broker con KIP-932 Queue Semantics in GA
Con Apache Kafka 4.2 e la disponibilità generale di Queues for Kafka, il confine tra streaming event e queueing scompare, trasformando l'architettura dei sistemi di messaging enterprise.
Migrare da Ingress NGINX senza incidenti
Tradurre Ingress NGINX in Gateway API non è un refactor meccanico, perché alcuni comportamenti impliciti cambiano semantica e possono causare outage silenziosi.
Architetture Oracle Cloud per banche regolamentate
Analisi tecnica delle scelte architetturali su Oracle Cloud in contesti bancari ad alta scala e conformità.
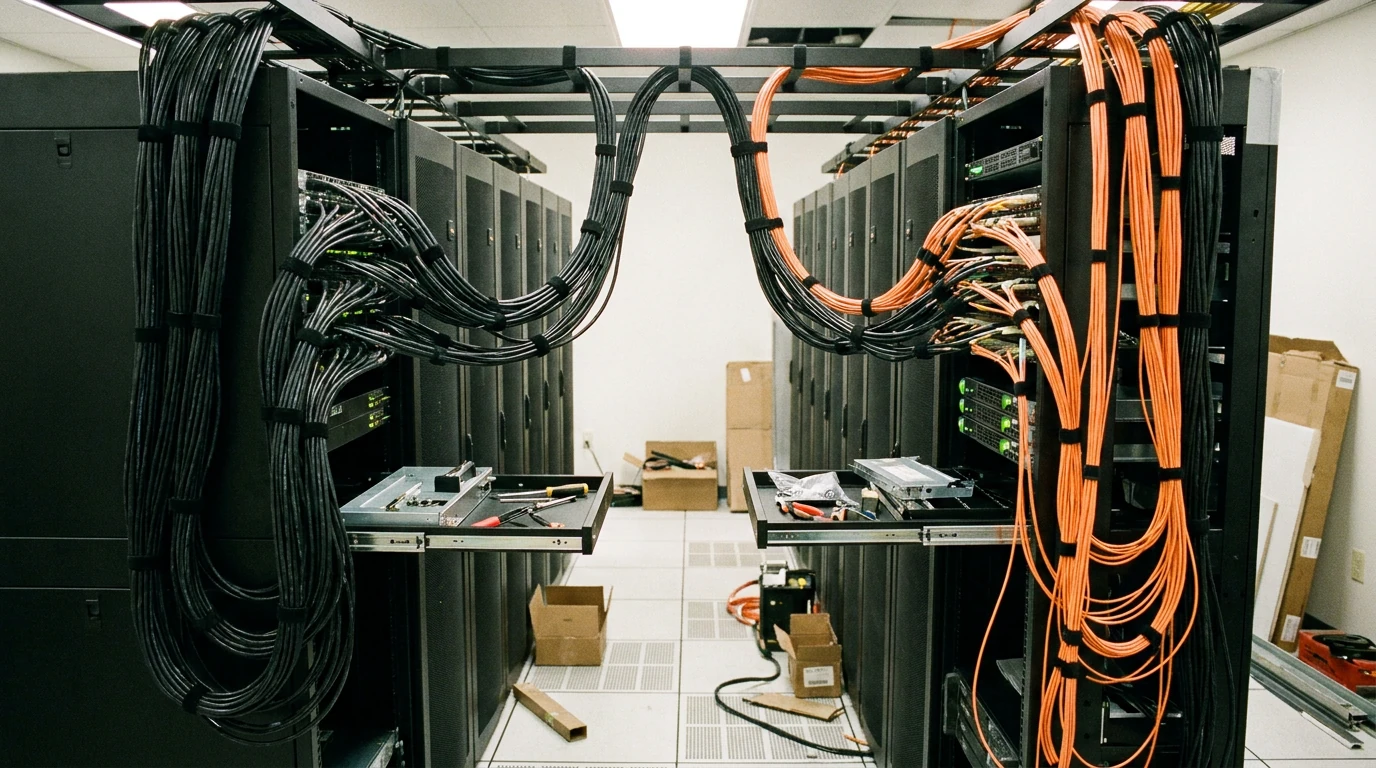
Architettura e Sfide nella Migrazione Massiva di Macchine Virtuali nel Cloud Enterprise
Analisi dei pattern di rete e delle strategie di replica per orchestrare il rehosting di workload legacy in contesti bancari ad alta densità.
Governance IaC in Ambienti Regolamentati con OpenTofu e la Cifratura Nativa dello State
Con OpenTofu 1.12 e la cifratura client-side dello state tramite KMS, la scelta tra OpenTofu e Terraform post-IBM diventa una decisione di governance a lungo termine, non solo una questione di licenza.
Il tracciato enterprise per l'inferenza AI su Kubernetes dopo la WG Serving
La conclusione del Working Group Serving di Kubernetes segna la maturità del cluster come piattaforma di inferenza AI e definisce la stack di riferimento per ambienti enterprise.
Agenti intelligenti connessi ai database con Model Context Protocol su Google Cloud
Google estende il supporto MCP a sei servizi database, abilitando agenti AI a interagire direttamente con dati enterprise senza sovraccarico infrastrutturale.
Cilium 1.19 Strict Mode Encryption e Zero Trust per Kubernetes Enterprise
Cilium 1.19 porta la cifratura inter-nodo in strict mode, l'integrazione beta con Ztunnel per mTLS sidecar-less e miglioramenti critici all'osservabilità su cluster di grandi dimensioni.
GKE Inference Gateway Routing Intelligente per LLM in Produzione
Come il GKE Inference Gateway riduce la latenza TTFT del 35% e dimezza la P95 per workload AI misti, con implicazioni dirette per team enterprise in contesti regolamentati.
Come ho creato ed automatizzato questo sito web
Un tuffo tecnico dietro le quinte del mio sito personale. Architettura, sicurezza e automazione con Raspberry Pi, Nginx, Let's Encrypt e Fail2Ban.
Benvenuti sul mio Blog: Architetture Cloud, Resilienza e Modernizzazione
Il manifesto del blog di Carlo Cruciani. Visione architetturale, resilienza enterprise, Kubernetes, FinOps e governance dei sistemi distribuiti moderni.